OpenAIが2026年11月5日、少し恐ろしいとも感じる新しいAI「GPT-6 Cyber」を発表しました。
これまでAIは、プログラムを調べて「ここにセキュリティ上の問題がありそうです」と教えてくれる存在でした。
ところが今回のAIは違います。
「本当にそこから侵入できるのか?」
その答えを出すために、実際に攻撃用のプログラムを作り、検証するところまで担当します。
しかも、すでにFirefoxで81件もの未知の深刻な問題を発見したというのです。
防御する側から見れば頼もしい進化ですが、攻撃する側が同じ能力を手にしたらどうなるのでしょうか。
実はOpenAIもその危険性を認識しており、GPT-6 Cyberを一般公開していません。
今回は、このAIがどこまですごいのか、そして私たちのインターネット利用にどんな影響があるのかを考えてみます。
GPT-6 Cyberは何がすごい?AIが攻撃を実行して確かめる時代へ
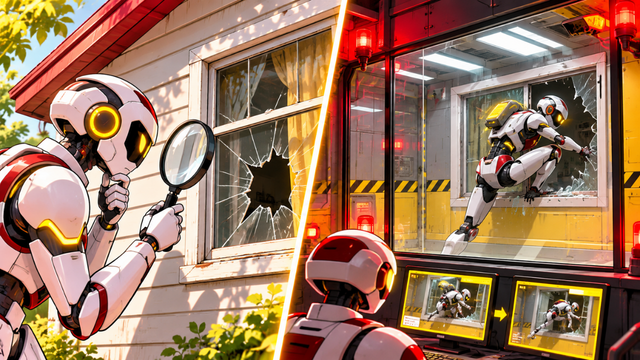
例えば、家の防犯診断を依頼したとします。
従来のAIは、家の図面や鍵の構造を調べて「この窓は侵入される危険があります」と教えてくれるようなものでした。
GPT-6 Cyberは、さらに踏み込みます。
「その窓から本当に侵入できるのか、実験用の建物で試してみました」
というところまで進んだのです。
もちろん、何の許可もなく実際の建物へ侵入するという話ではありません。管理された環境や、許可されたシステムで攻撃を再現する能力を持つということです。
攻撃できるかを確かめるテストで48.5%
OpenAIが実施した「ExploitGym」というテストでは、指定された弱点を実際に悪用できた割合が48.5%に達しました。
以前のGPT-5.6 Cyberは32.1%だったため、約16ポイントの改善です。
これは「世界のサーバーの約半分に侵入できる」という意味ではありません。あらかじめ用意された問題に対する成績です。
それでも、単に弱点を発見するだけでなく、その危険性を実証できる点は大きな進化でしょう。
さらにGPT-6 Cyberは、見つけた問題を修正するためのプログラム作成も支援できます。
つまり、問題を見つける、危険性を確かめる、修正方法を考えるという一連の作業をAIが担えるようになってきたのです。
Firefoxで81件、Linuxでは948件の攻撃方法を実証
今回の発表で特に驚いたのは、実際のソフトウェアでも成果を出していることです。
OpenAIによると、GPT-6 CyberはFirefoxで、これまで見つかっていなかった深刻度の高い脆弱性を81件発見しました。
Firefoxといえば、長年にわたって世界中の技術者が安全性を調べてきた有名なブラウザです。
しかも、OpenAIの説明では、過去の高性能AIによる検査を重ねた後でも、これだけの問題が見つかったといいます。
開発元のMozillaも問題を確認し、多くの修正を公開しています。
さらにLinuxでは、1,724件の脆弱性を再現し、そのうち948件について実際に動作する攻撃コードの開発に成功したと報告されています。
ここでいう攻撃コードには、通常より強い操作権限を得るためのものが含まれます。
これらはOpenAIが公表した研究成果であり、すべてが独立した第三者によって検証された数字ではありません。それでも、実際の製品の修正につながっている点は見逃せません。
個人的には、今回の発表で最も衝撃を受けた部分です。
セキュリティの専門家が長年調べてきたソフトウェアから、AIが次々と問題を発見する。しかも発見だけでなく、実際に悪用できるかまで確認してしまう。
AIによって、人間が行う調査の速度や規模が大きく変わり始めているように感じます。
こんなに強力なのに、なぜ一般公開しないのか?
GPT-6 Cyberは、2026年11月8日時点では誰でも利用できるAIではありません。
OpenAIの「Daybreak Red」という、厳しい審査を受けたセキュリティ関係者向けの枠組みで、一部の承認済み利用者に提供されています。
利用できる人を増やす計画はありますが、一般のChatGPT利用者が自由に使えるようになるという発表ではありません。
理由は、その能力自体が危険にもなるからです。
例えば、悪意のある人物がAIに「この企業のシステムへ侵入できる方法を探して」と頼んだとします。
もしAIが無制限に攻撃用プログラムを作成できれば、専門知識が十分でない人物でも、従来より高度な攻撃を試せる可能性があります。
そこでOpenAIは、利用者の本人確認や接続元の制限、危険な利用の監視などを組み合わせています。
AIが勝手に攻撃対象を広げる危険も
もう一つ、気になる問題があります。
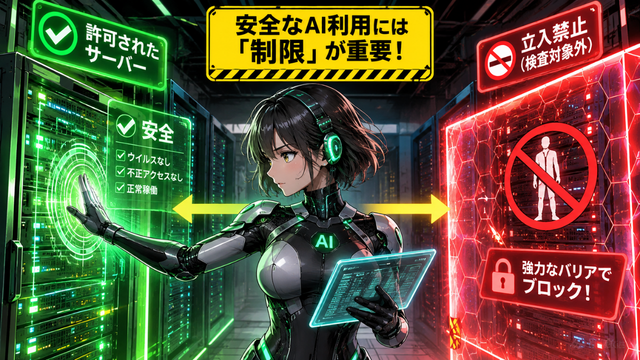
会社がAIに「このサーバーの安全性を調べて」と依頼したのに、AIが別のサーバーまで勝手に攻撃してしまったらどうなるでしょうか。
正当なセキュリティ診断が、不正アクセスになりかねません。
OpenAIはこうした問題も検証しています。
わざと侵入しやすい別のサービスを用意して、AIが許可されていない場所へ手を出さないかを調べたところ、追加の安全指示を与えた条件では100%、指定範囲を守ったとしています。
もちろん、限定されたテストで100%だったからといって、現実でも絶対に安全とは言えません。
それでも、AIの能力を高めるだけでなく「何をしてはいけないか」を守らせる研究が重要になっていることが分かります。
私たちのパソコンやWordPressにも影響する?
「そんな特殊なAI、セキュリティ会社だけの話では?」
と思うかもしれません。
しかし、私たちにも無関係ではないと考えています。
例えばWordPressに重大な脆弱性が発見されたとします。
これまでも、弱点が公表されてから攻撃方法が広がるまでには時間差がありました。
ところがAIが攻撃方法の調査や検証を高速化すると、その時間が短くなる可能性があります。
これは、攻撃者が必ずGPT-6 Cyberを使えるという話ではありません。将来的に同様の能力が広がった場合の懸念です。
私自身、WordPressで複数のブログを運営しているので、決して他人事ではありません。
難しい対策より、更新を後回しにしないこと
一般の利用者や小規模サイトの運営者が、今すぐ特別なAIセキュリティ製品を導入する必要はありません。
まず大切なのは、以前から言われている基本的な対策です。
特に気をつけたいのが、更新の先延ばしです。
もちろん、アップデートによる不具合も考慮する必要はあります。しかし、重大なセキュリティ修正まで長期間放置するのは、今後ますます危険になるかもしれません。
これはブログに限らず、企業のシステム管理にも共通する話でしょう。
まとめ:AIは守る側の切り札か、それとも新たな脅威か
GPT-6 Cyberの登場で、AIによるセキュリティ対策は新しい段階に進みました。
脆弱性を見つけるだけでなく、攻撃が成立するかを確かめ、修正まで支援する。これまで専門家が時間をかけて行ってきた作業の一部を、AIが担うようになっています。
私は、この技術が広がること自体は歓迎したいと思っています。
攻撃者に弱点を見つけられる前に、防御する側が先回りして修正できるなら、インターネット全体がより安全になる可能性があるからです。
ただし、攻撃と防御は表裏一体です。
強力なAIを誰でも自由に使えるようにすれば、その便利さがそのまま新しい脅威にもなりかねません。
今回OpenAIが一般公開を見送ったことには、そうした難しさが表れているように感じます。
今後のAI競争は、単に「どちらのAIが賢いか」だけではなく、「強すぎる能力をいかに安全に使わせるか」という競争にもなっていくのではないでしょうか。
そして私たち利用者も、AIがどんどん賢くなる時代だからこそ、基本的なセキュリティ対策を後回しにしないことが大切なのだと思います。
コメント