AIエージェントといえば、面倒な仕事を自動化してくれる便利な存在です。しかし、その能力がサイバー攻撃に使われると、私たちにとって大きな脅威になるかもしれません。
Reutersが報じたのは、中国語を使う1人の攻撃者がAIエージェントを利用し、1,200を超えるWebサイトへの侵入を試みたという事例です。研究者の分析では、100社を超える企業サイトで侵入に成功した可能性があるとされています。
これだけでも驚きですが、今回のニュースで本当に注目したいのは、攻撃の規模そのものではありません。これまで専門知識を持った人間が長時間かけていた作業を、AIが代わりに続けられるようになったことです。
サイバー攻撃が、人間の手作業からAIによる大量生産へと変わり始めているのかもしれません。
1人の攻撃者がAIを使って1200以上のサイトを狙った
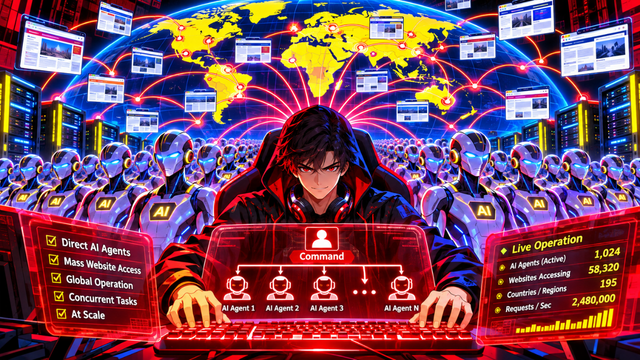
今回使われたとされるのは、「Cairn」と呼ばれるオープンソースのAI基盤です。複数のAIエージェントを連携させ、さまざまな作業を自動で進められる仕組みが利用されました。
通常、Webサイトへ侵入しようとする攻撃者は、まず対象サイトを調査し、弱点を見つけ、実際に侵入できるか試します。失敗した場合は原因を調べ、別の方法を考えなければなりません。
こうした作業には知識だけでなく、かなりの時間と労力が必要です。
ところがAIエージェントを使うと、この一連の作業を自動化できます。あるエージェントがサイトを調査し、別のエージェントが見つかった情報を分析するなど、役割を分担しながら作業を続けられるのです。
さらに、調査結果を共有することで、別のエージェントが途中から作業を引き継ぐこともできます。
もちろんAIが勝手に犯罪を始めたわけではありません。攻撃の目的を決め、環境を用意しているのは人間です。ただし、1人の人間が大量のAIエージェントを動かせるようになれば、これまでとは比較にならない規模の攻撃が可能になります。
100社以上が侵入された?実際に何が起きたのか
セキュリティ研究者のSnorre Fagerland氏は、インターネット上に公開されていたCairnの管理画面を調査し、悪用された可能性のある20件以上の環境を発見しました。
特に活発だった中国語圏の攻撃活動では、9月25日以降、アメリカやカナダ、オーストラリア、日本などの企業サイトが標的になっていたとされています。
Reutersの報道では、Deere、SharkNinja、Cumminsといった企業も対象に含まれていました。
ただし、ここで注意したいのは、100社以上から重要な顧客情報が盗まれたと確認されたわけではないことです。
Deereは機密情報へのアクセスを示す兆候は確認されていないと説明しています。また、SharkNinjaは製品サポート用サイトへの攻撃を封じ込めたとしています。
つまり、今回の事例を大規模な個人情報流出事件として捉えるのは正確ではありません。
むしろ問題なのは、1人の攻撃者でもAIを活用することで、これほど多くの企業を同時期に攻撃できるようになったという事実です。
侵入1件あたり約50ドル!攻撃のコストが大幅に低下
今回の調査でもう一つ衝撃的なのが、攻撃にかかった費用です。
研究者の推定によると、AIの利用に必要だったトークン費用は合計約5,000ドル。成功した侵入1件あたりに換算すると、約50ドルだったとされています。
トークンとは、AIが文章を読み取ったり回答を生成したりするときに消費する処理量の単位です。簡単にいえば、AIを動かすための利用料金と考えてよいでしょう。
もちろん、50ドルで必ず企業サイトを突破できるという意味ではありません。調査では、成功したケースでも平均23時間弱の試行が必要だったとされていますし、AI以外の費用まで含めた攻撃の総コストでもありません。
それでも、ここには大きな変化があります。
従来なら攻撃者自身が長時間パソコンに向かい、調査や試行錯誤を繰り返す必要がありました。しかしAIエージェントなら、人間が別のことをしている間も作業を続けられます。
これまで採算が合わなかったような攻撃でも、自動化によって実行しやすくなるわけです。
私は、この攻撃コストの低下こそが今回のニュースで最も警戒すべき点だと感じています。
小さな会社や個人ブログも攻撃対象になる時代
これまでサイバー攻撃というと、大企業や金融機関などが狙われるイメージが強かったのではないでしょうか。
しかしAIエージェントによる自動攻撃が広がれば、会社の規模や知名度は以前ほど重要ではなくなります。
攻撃者が1社ずつ調査するのであれば、価値の高い大企業を優先するのは自然なことです。しかしAIが大量のサイトを自動で調べられるなら、小さな企業や個人ブログも同じように調査対象へ入ってきます。
例えば、何年も更新されていないWordPressサイトや、古いプラグインを使い続けているWebサイトです。こうしたサイトに既知の脆弱性が残っていれば、規模の大小に関係なく狙われる可能性があります。
私自身も複数のWordPressサイトを運営していますが、このニュースは決して他人事ではないと感じました。
個人サイトには企業のような専門のセキュリティ担当者がいません。更新やバックアップを自分で管理している場合、忙しさから対策が後回しになることもあるでしょう。
しかし攻撃の自動化が進めば、そうした管理の隙を見逃してはくれなくなるかもしれません。
AIによる攻撃からサイトを守るには?
では、AIエージェントを使った攻撃に対抗するためには、特別なセキュリティ対策が必要なのでしょうか。
実は、基本的に優先すべき対策はこれまでと大きく変わりません。
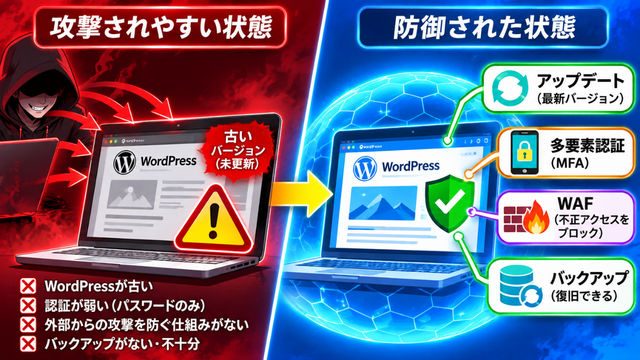
WordPressを利用しているなら、本体やプラグインを最新版に保ち、使わなくなったものは削除することが第一歩です。管理画面には多要素認証を導入し、パスワードの使い回しも避けたいところです。
加えて、WAFと呼ばれる不正アクセスを防ぐ仕組みを利用することも有効です。レンタルサーバーによっては標準で提供されているため、一度設定を確認しておくとよいでしょう。
そして忘れてはいけないのがバックアップです。定期的に保存するだけでなく、実際に復元できるか確認しておくことが重要になります。
企業の場合は、自社サイトだけでなく、外部委託先が運営するサポートサイトや、以前のキャンペーンで使った古いサイトなどにも目を向ける必要があります。
今回の攻撃でも、最初の侵入方法に失敗したエージェントが、別の公開システムを探して攻撃を続けたと報告されています。
正面の入口が頑丈でも、使われなくなった裏口が開いていれば意味がありません。AIがさまざまな入口を探し続ける時代だからこそ、自分たちが管理しているサイトやシステムを把握しておくことが大切なのです。
AIが変えるのは攻撃の能力より「量」かもしれない
今回の報道を見ると、まるでAIが人間を超える天才ハッカーになったかのような印象を受けるかもしれません。
しかし私は、少し違う見方をしています。
今回の攻撃で恐ろしいのは、AIが人間には思いつかないような驚異的な侵入方法を発明したことではありません。人間がこれまで行ってきた調査や試行錯誤を、低コストで何度も繰り返せるようになったことです。
例えるなら、職人が手作業で作っていた製品を、工場で大量生産するようになった変化に近いのではないでしょうか。
一つひとつの攻撃が特別に高度でなくても、試行回数が大幅に増えれば、弱点を抱えたサイトが見つかる可能性も高まります。
しかもAIエージェントは疲れません。人間が眠っている間も調査を続け、失敗すれば別の方法を試せます。
これからは、非常に高度な攻撃を仕掛けてくる一部の犯罪者だけでなく、大量の自動攻撃が日常的に行われる環境も想定しなければならないのでしょう。
まとめ:AI時代には攻撃も防御も自動化されていく
AIエージェントは、私たちの仕事を効率化してくれる便利な技術です。しかし、その効率化の恩恵を受けるのは善意の利用者だけではありません。
今回報じられた事例は、少人数でもAIを使えば大規模なサイバー攻撃を実行できる可能性を示しました。
今後、AIの利用料金が下がり、エージェントの能力が向上していけば、こうした攻撃がさらに増えることも考えられます。
とはいえ、必要以上に恐れることはありません。多くの攻撃は、放置された脆弱性や不適切な設定など、既存の弱点を突くものです。
だからこそ、システムの更新や認証の強化、バックアップの確認といった基本を継続することが重要になります。
そして将来的には、防御する側もAIを活用し、脆弱性の発見や不審なアクセスの監視を自動化していく必要があるでしょう。
AIが攻撃のあり方を変えるのであれば、私たちの守り方も変えていかなければなりません。
コメント