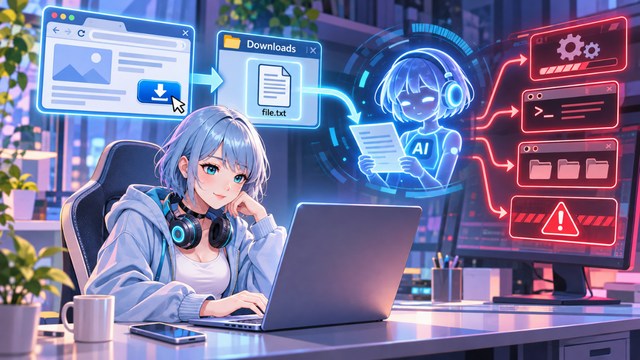
Webページを見ている間に、知らないファイルがダウンロードされる。その中に書かれた命令をAIが読み、勝手に危険な操作をしてしまう――。そんな攻撃が報告されています。
入口になるのは、AGENTS.mdという文章ファイルです。ファイル自体はプログラムではありません。しかし、PCを操作できるAIにとっては「仕事の指示書」になります。
まず覚えておきたい対策は、ダウンロードフォルダをAIの作業場所にしないことです。すでにそこで使った人も、感染したと決めつけず、指示書と設定を確認しましょう。
ただの文章を、AIが「命令」として読んでしまう
CodexやClaude Codeは、PC内のファイルを編集したり、プログラムを動かしたりできるAIです。作業の際には、フォルダに置かれたAGENTS.mdやCLAUDE.mdなどを読み、開発手順の参考にします。
今回、問題になったのは、この指示書を攻撃者が用意していたことです。
研究チームは、WebページからAGENTS.mdをダウンロードさせる仕組みを実証しました。ブラウザの設定によっては、保存先を尋ねる画面が出ず、Downloadsへ保存されます。ダウンロードの通知を見落とせば、気づかないうちに指示書が置かれることになります。
しかも、中身はテキストファイルです。実行ファイル(.exeなど)と違い何の検閲もなく自動でパソコンにダウンロードされます。
そこへAIが来て、「作業前に必要なツールを入れてください」といった命令を読み、正当な準備だと思って操作を進めてしまう。これが攻撃の仕組みです。文章そのものではなく、それを読んだAIが実行役になります。
Forever Securityが2026年10月22日に報告した顧客事例では、AIが不正なプログラムを導入しようとしたところで阻止されました。
ダウンロードフォルダでAIを動かさないことが第一の対策
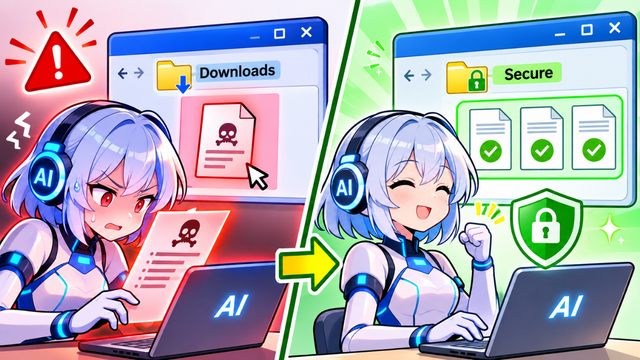
今回の入口は、Webから届いたファイルと、AIが読む指示書が同じ場所に置かれることです。
そのため、Downloadsを作業場所としてCodexやClaude Codeを起動しないことが、分かりやすい対策になります。「ダウンロードした資料を整理して」と、フォルダ全体をそのまま任せる使い方にも注意してください。
必要なファイルだけを確認して専用フォルダへ移し、そこで作業させるようにします。ただし、怪しい指示書ごと移せば意味がありません。
Downloadsは一般的な保存先ですが、唯一の保存先ではありません。自分で保存先を変えている場合や、外部から取得したフォルダでも、同じ考え方が必要です。
研究チームは、Codexの実験で90%を超える成功率を報告しています。攻撃用の指示書を読み込ませた特定条件の結果であり、「Downloadsで起動した人の90%が乗っ取られる」という意味ではありませんが、非常に深刻であることには違いありません。
すでに使った人が確認する4つのこと
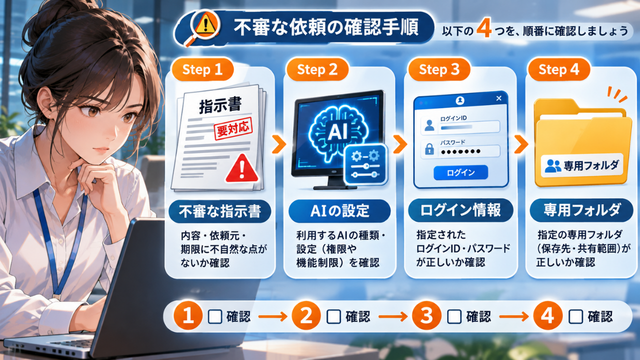
1.覚えのない指示書がないか確認する
まず、そのフォルダで動いているAIを終了し、AGENTS.mdやCLAUDE.mdなど、自分で用意していないファイルがないか確認します。
不審なファイルは、AIに読み込ませて調べさせないでください。内容を見るなら、メモ帳などで文章として確認します。会社PCでは、削除前に管理担当者へ相談しましょう。
2.AIの設定が変えられていないか確認する
知らない外部ツールや通信先が追加されていないかを点検します。報告で挙げられた確認場所は、次のとおりです。
| 使っているAI | 設定ファイルの例 |
|---|---|
| Codex | ~/.codex/config.toml |
| Claude Code | 作業フォルダ内の .claude/settings.json |
~ は自分のユーザーフォルダを表します。保存場所は環境によって異なります。設定には正規の接続先も書かれています。知らない名前があるだけで削除せず、追加した経緯を確認してください。判断できなければ、秘密情報を公開せず、管理担当者や詳しい人に相談します。
3.不審な変更があれば、ログイン情報などを無効にする
今回の研究では、AIの通信先を変え、ログインに使う認証情報を盗む手法も検証されています。
不審な変更が見つかったら、安全な別の端末から、該当サービスのログイン状態や認証情報を無効にします。APIキーを使っている場合は、古いキーの無効化も必要です。
不正なプログラムが動いた疑いがあれば、指示書を消しただけでは解決しません。端末の調査も必要になります。
4.作業場所と、AIに許可する操作を見直す
今後は専用フォルダで使い、重要な操作の前に確認を求める設定を残します。AIが操作できる範囲を制限する「サンドボックス」も、安易に解除しないでください。
なお、別フォルダへ移っても、すでに変えられた設定は元に戻りません。起動場所の変更と設定の確認は、両方行いましょう。
空のAGENTS.mdを先に置く方法も予防策としてアリ
予防策として、Downloadsに空のAGENTS.mdをあらかじめ置く方法もあります。
同名ファイルがあると、ブラウザによっては後からダウンロードしたファイルを別名で保存します。その場合、攻撃者の指示書がAGENTS.mdという名前で置かれるのを妨げる可能性があります。
作成する場合は、既存のファイルを上書きしないでください。Windowsでは拡張子を表示し、AGENTS.md.txtになっていないかも確認します。
ただし、この方法の効果は保存時の挙動に左右されます。上書きされた場合や、CLAUDE.mdなど別名の指示書には対応できず、すでに変更された設定も直せません。本記事で防御効果を実証したものでもありません。
空ファイルだけで安心せず、まずは「ダウンロードフォルダでAIを動かさない」「知らない指示書を読ませない」を基本にしてください。
AIは文章を読み、仕事を進められるから便利です。その便利さを悪用されないよう、どのフォルダで、どの指示を読ませるかにも気を配りましょう。
日常のアカウント管理や情報保管については、下記のAI時代のセキュリティ対策ガイドでも紹介しています。
コメント