AIを悪用したサイバー攻撃が高度化するなか、私たちの銀行口座や個人情報は本当に安全なのでしょうか。
2026年10月には、わずか1人の攻撃者がAIエージェントを使って1,200以上のWebサイトを標的にした事件が報じられました。国内でも企業による個人情報漏洩の発表が相次いでいます。
恐ろしいのは、自分が何もしていなくても、利用しているサービスから情報が流出する可能性があることです。
流出した情報は、別のサービスへの不正ログインや、AIによって巧妙化した詐欺に悪用される恐れがあります。
では、今すぐ何をすればよいのでしょうか。
最優先で実行したいのは、パスワードの流出チェックと使い回しの解消、銀行・証券口座の認証強化、クレジットカードの利用制限や通知設定です。
さらに、大切な復旧情報を紙やオフライン端末に保管する方法もあります。
この記事では、誰でも無料で始められる基本対策から、私自身が実践している古いスマートフォンを利用したオフライン保管まで、具体的に紹介します。
【今すぐ確認】あなたに必要なセキュリティ対策は?
この記事は少し長くなりますが、すべてを最初から読む必要はありません。
気になっている項目を選び、自分に必要な対策から始めてください。
| 心配していること | 対策を見る |
|---|---|
| 自分の情報が流出していないか | 無料の流出チェック |
| 同じパスワードを使い回している | 安全なパスワード管理 |
| 銀行預金や証券口座を守りたい | 金融口座の認証強化 |
| クレジットカードの不正利用が心配 | 決済通知と利用制限 |
| AIによる電話や郵便の詐欺が心配 | ネット以外の詐欺対策 |
| 復旧コードを安全に保管したい | 紙・金庫・オフライン端末 |
| すでに情報漏洩や不正利用が起きた | 被害別の緊急対応 |
特にメールアカウントと金融口座は、今日中に認証設定を確認しておきたいところです。
自分の情報は流出している?無料で確認する方法
まず確かめたいのは、自分のメールアドレスやパスワードが、すでに知られている情報漏洩に含まれていないかということです。
専門知識は必要ありません。無料で確認できるサービスを紹介します。
Googleパスワードチェックアップ
Googleには、保存済みのパスワードに問題がないか診断する機能があります。
Googleパスワードマネージャー にアクセスし、ログイン後に「パスワードチェックアップ」を実行してください。
Chromeの場合は、設定から「Googleパスワードマネージャー」→「チェックアップ」と進んでも確認できます。
確認できるのは、既知の漏洩情報に含まれるパスワード、複数のサービスで使い回しているパスワード、推測されやすいパスワードです。
問題が見つかった場合は、対象サービスの公式サイトで変更しましょう。
ただし、Googleに保存していないパスワードは確認対象外です。
なお、Googleが以前提供していた「ダークウェブレポート」は2026年2月16日に終了しています。
Have I Been Pwnedでメールアドレスの流出履歴を調べる
もう一つおすすめしたいのが、世界中で報告された情報漏洩の記録を検索できる「Have I Been Pwned」です。
英語のサイトですが、ブラウザ機能などで日本語に翻訳しながら使えます。
Have I Been Pwned公式サイト を開き、自分のメールアドレスを入力して「Check」を押すだけです。
「Oh no — pwned!」と表示された場合、そのメールアドレスが既知の漏洩記録に含まれています。
どのサービスから、どのような種類の情報が漏洩したのか確認しましょう。
ただし、メールアドレスが見つかったからといって、必ずしもパスワードまで流出しているとは限りません。反対に、検索結果に何も表示されなくても安全が保証されたわけではありません。
試しにもう17年くらい使っている私のGmailで確認したところ、3件の漏洩が出てきました。何で漏洩したかは画面を下にスクロールしていくと見えます。
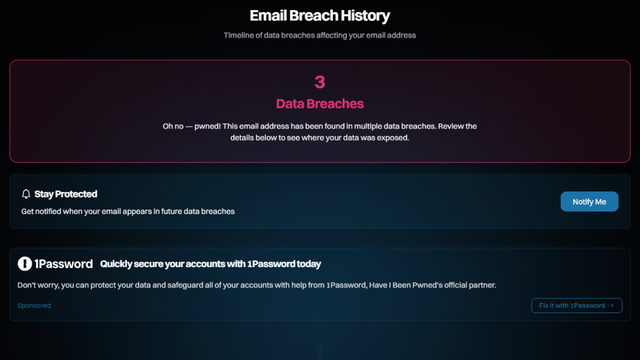
私の場合は2012年のDropBoxからの漏洩、2023年のX(当時はTwitter)からの漏洩、Synthientの調査による漏洩の確認の3件でした。
すでに2段階認証などを取り入れて現在では安全ですが、すでに漏洩した情報はもう戻せません。
iPhoneなら標準の「パスワード」アプリを確認
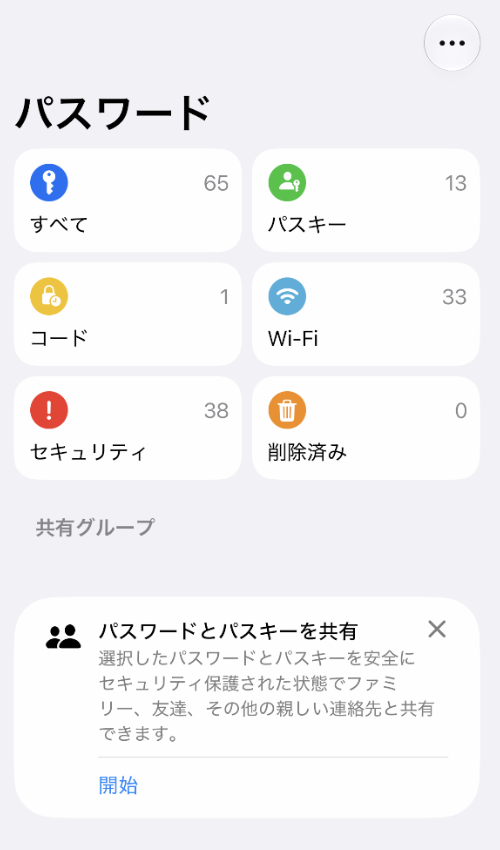
iPhoneを利用している場合は、標準の「パスワード」アプリでも確認できます。
アプリを開いて「セキュリティ」を選ぶと、保存しているパスワードの使い回しや、既知の漏洩に含まれている可能性を確認できます。
問題が表示された場合は、対象サービスのパスワード変更やパスキーへの切り替えを検討してください。
GoogleとAppleの両方にパスワードを保存している人は、それぞれ確認しておきましょう。
パスワードの使い回しは今すぐやめよう!安全な管理方法
複数のサービスで同じパスワードを使っていませんか?
もし心当たりがあるなら、優先して見直してほしい項目です。
一つのサイトから漏れると、ほかのアカウントも危険になる
例えば、通販サイトで使っていたメールアドレスとパスワードが流出したとします。
攻撃者は、その組み合わせを銀行やSNS、メールサービスなどでも試します。
これが「パスワードリスト攻撃」です。
どれほど複雑なパスワードでも、複数のサービスで使い回していれば、一度の流出から被害が広がる可能性があります。
また、単純なパスワードは、大量の候補を試す総当たり攻撃や、よく使われる文字列を優先する辞書攻撃にも弱くなります。
AIは攻撃の標的調査や候補の分析を効率化する可能性がありますが、こうした攻撃自体はAI以前から存在していました。オンラインでのログイン試行には回数制限などの防御もあり、AIが無制限に試せるわけではありません。
重要なのは、パスワードを長く推測されにくくし、サービスごとに異なるものを使うことです。
パスワード管理ソフトを利用すれば覚える必要はない
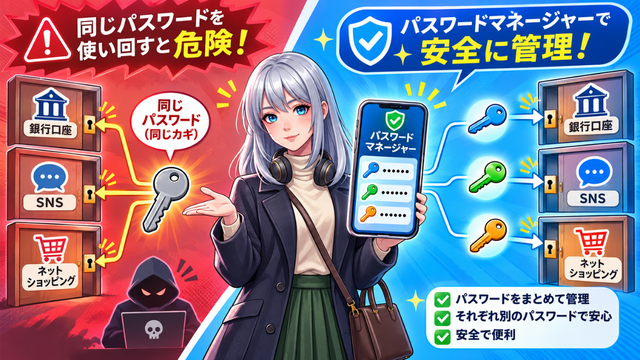
とはいえ、数十ものサービスで異なるパスワードを使い、すべて覚えるのは現実的ではありません。
そこで役立つのがパスワード管理ソフトです。
GoogleパスワードマネージャーやAppleのパスワードアプリなら、長くランダムなパスワードを生成して保存できます。専用サービスとしてはBitwardenや1Passwordなどもあります。
ログイン時には自動入力できるため、毎回手入力する必要もありません。
まずは、すでに使っているGoogleやAppleの機能から始めてみるのが現実的でしょう。
特にメールや金融口座などの重要なアカウントから、使い回しを解消していくことをおすすめします。
ただし、管理ソフトには多くの重要情報が集まります。そのため、管理用アカウントには強力な認証を設定しておきましょう。
当たり前の話ですが、管理ソフトに保存した文字列を変更するだけでは、実際のサービスのパスワードは変わりません。サービス側で変更手続きを完了する必要があります。
銀行・証券口座を守るために今すぐ設定すること
銀行や証券口座は、実際の金銭被害につながるため、優先して見直しておきましょう。
パスキーと多要素認証を有効にする
本人認証で特に重要になるのが「パスキー」です。
パスキーは、スマートフォンやパソコンに保存された認証情報を使い、指紋認証や顔認証、端末のPINなどでログインする仕組みです。
従来のパスワードと異なり、偽サイトにパスワードを入力させるフィッシング攻撃に強い特徴があります。
銀行や証券会社が対応していれば、積極的に利用したい認証方法です。
設定は公式アプリやWebサイトの「セキュリティ」「ログイン設定」「認証方法」などから確認してください。
パスキーが利用できない場合は、認証アプリやワンタイムパスワードなどによる多要素認証を有効にしましょう。
SMS認証コードは偽サイトに入力してしまうと盗まれる可能性があります。利用できるなら、フィッシング耐性のあるパスキー認証を優先したいところです。
パスキーの大きな特徴は、サービス側にパスワードを保存する必要がないことです。
従来のパスワード認証では、サービス側にパスワードを照合するための情報が保存されており、情報漏洩によって悪用される危険があります。
一方、パスキーでは「秘密鍵」と「公開鍵」という2つの鍵を使います。
ログインに必要な秘密鍵はスマートフォンなどで安全に管理され、サービス側には公開鍵だけが保存されます。
そのため、サービス側から情報が漏洩しても、公開鍵だけではログインできません。
さらに、偽サイトでの認証を防ぐ仕組みもあるため、フィッシング詐欺にも強いのが特徴です。
つまり、パスキーは「パスワードを盗まれないように守る」のではなく、そもそも盗まれるパスワードを使わないという発想のセキュリティ対策なのです。
不正利用の通知と振込限度額も確認
ログインや振込、出金先口座の変更などを通知する機能がある場合は、有効にしてください。
特に証券口座は、普段あまりログインしない人も多いでしょう。通知があれば、身に覚えのない取引に早く気づける可能性があります。
また、振込限度額を必要以上に高く設定しないことも有効です。
侵入そのものを防ぐ対策ではありませんが、万が一の被害額を抑えることにつながります。
クレジットカードの不正利用を防ぐには?
カード情報が流出した場合、カード本体を盗まれていなくても、ネットショッピングなどで不正利用される可能性があります。
そこで確認してほしいのが、カード会社が提供する「利用制限機能」です。
三井住友カードなら海外決済・ネット決済を自分で制限できる
例えば、三井住友カードには「あんしん利用制限サービス」があります。
会員向けのVpassから、海外店舗での取引やネットショッピングでの利用を個別に制限できる機能です。
普段は国内店舗でしかカードを使わない人なら、海外決済やネット決済を制限しておくことで、不正利用のリスクを減らせます。
また、カードを使うときだけ制限を解除する「オートロックサービス」もあります。対象カードでは、Vpassアプリから一時解除すると、30分後に自動的に利用制限が再開されます。
多少面倒でも、普段あまり使わないカードなら検討する価値があると思います。
ただし、対象外のカードや取引があります。また、海外取引の制限によって、国内で利用しているサービスの決済が止まる場合もあります。
定期課金や継続中の決済への影響を確認してから設定してください。
利用通知とカード明細も確認しておこう
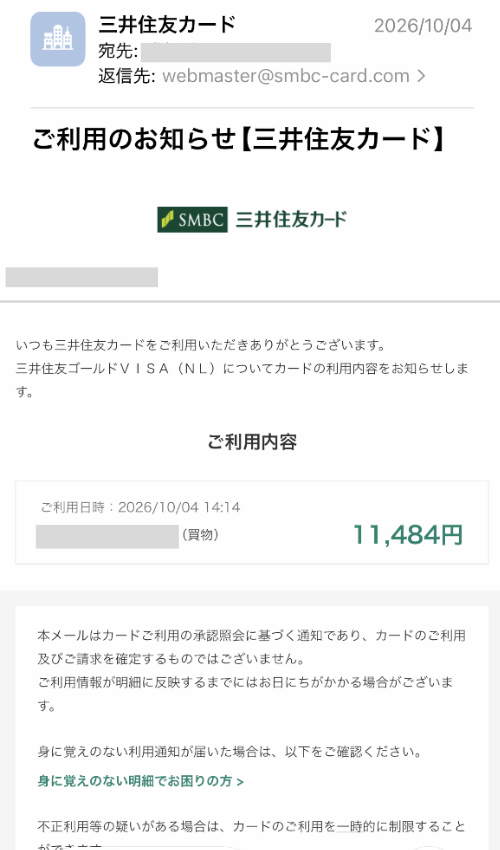
三井住友カードでは、決済時にメールやアプリで知らせる「ご利用通知サービス」も提供しています。
ほかのカード会社にも、同様の通知機能や利用制限機能が用意されている場合があります。
特に使用頻度が低いカードは、不正利用に気づくのが遅れがちです。通知を有効にし、利用明細も定期的に確認しておきましょう。
なお、利用制限だけで不正決済を完全に防げるわけではありません。
実際にカード情報が流出した場合は、カード会社に停止や再発行が必要か相談してください。
ネットの外でも注意!AIによる電話・郵便・訪問詐欺
AI時代のセキュリティというと、ネット上の攻撃ばかり想像しがちです。
しかし、流出した個人情報は、実際の電話や郵便、訪問詐欺にも悪用される可能性があります。
家族の声が本人そっくりでも信用しない
生成AIによって、本人によく似た声を作り出せるようになっています。
例えば、家族の声で「事故を起こした」「急いでお金を送ってほしい」と電話がかかってきたらどうでしょうか。
声がそっくりだからといって、本当に本人とは限りません。
こうした場合は、いったん電話を切り、普段使っている連絡先にかけ直してください。
家族間で緊急時の確認方法を決めておくことも有効です。合言葉を用意する方法もありますが、それだけに頼らず、別の連絡手段で本人を確認しましょう。
名前や住所を知っている相手にも注意
情報漏洩によって、氏名、住所、電話番号、利用しているサービス名などが知られている可能性があります。
その情報を使えば、詐欺師は実際の銀行や通販会社の担当者を装えます。
また、不審な郵便物や身に覚えのない請求書、突然の訪問にも注意が必要です。
相手が自分の名前や住所を知っているだけで、正規の関係者だと判断してはいけません。
金融機関などを名乗る連絡を受けた場合は、相手が伝えた番号ではなく、カード裏面や公式サイトの窓口へ自分から問い合わせてください。
最強の保管方法は紙と金庫?オフラインで情報を守る方法
パスワード管理ソフトは便利ですが、管理しているアカウントにログインできなくなったり、スマートフォンを紛失したりしたらどうなるのでしょうか。
そこで考えておきたいのが、インターネットから切り離した「オフライン保管」です。
また、オフライン保管は、本人に何かあったときにご家族で対応できる点からも非常に有効で重要な方法です。
紙と金庫は今でも有効なセキュリティ対策
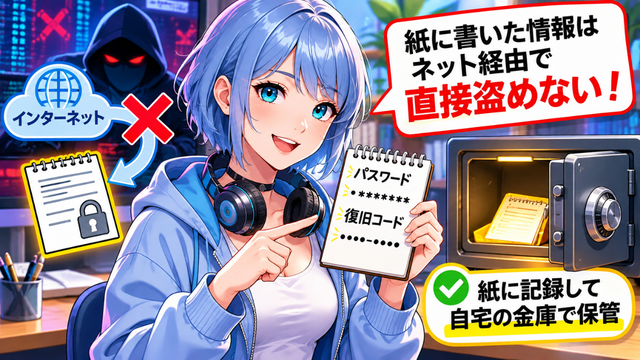
紙に書いた情報は、インターネット経由で直接盗み出すことができません。
パスワードや復旧コードを紙に記録し、自宅の金庫など安全な場所に保管する方法は、決して時代遅れではありません。
英国の国家サイバーセキュリティセンター(NCSC)も、安全な場所に保管することを条件に、パスワードを書き留める方法を認めています。
ただし、紙には紛失、盗難、火災、水害のリスクがあります。
大量のパスワードを紙だけで管理すると、変更時の記録漏れも起こりやすくなります。
私なら、日常的なパスワードは管理ソフトに任せ、復旧キーやバックアップコードなどを紙でも保管します。
USBメモリや外付けSSDを利用する方法
USBメモリや外付けSSDなどの記録媒体を利用する方法もあります。
例えば、暗号化したパスワード管理データのバックアップや、重要な復旧情報などを保存できます。
ポイントは、保存後にパソコンから取り外し、ネットワークから切り離しておくことです。
普段から接続したままでは、マルウェアによってデータを盗まれたり破壊されたりする可能性があります。
保存ファイルには暗号化を施し、復号に必要な情報を別の安全な場所で管理しましょう。
また、USBメモリやSSDも故障することがあります。定期的に読み出せるか確認しておくことが大切です。
私は古いスマートフォン2台を「オフライン金庫」として活用している
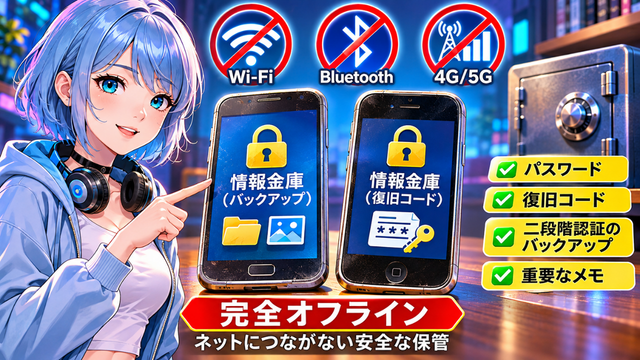
私自身は、使わなくなった古いスマートフォン2台を、重要情報の保管専用端末として再利用しています。
やり方はシンプルです。保管したいパスワードや復旧コードなどを、それぞれのスマートフォンのカメラで撮影し、端末内に保存するだけ。情報をメールやクラウド経由で転送する必要がありません。
少し手間はかかりますが、2台に記録することで、片方が故障した場合にも備えられます。
ここで徹底しているのが、ネットワークに接続しないことです。
4G・5Gのモバイル通信はもちろん、Wi-FiやBluetoothなどの無線通信もオフにし、オンラインへ接続しない状態で利用しています。
ただし、オフラインなら絶対に安全というわけではありません。
端末の盗難に備えた強固な画面ロックや暗号化、バッテリーの劣化、保存データの読み出し確認も必要です。
特に、一度でもネットへ再接続すると、写真の同期設定などによって保管情報が意図せずクラウドへ送信される可能性があります。
保管専用と決めた端末は、基本的にオンラインへ戻さない運用がよいでしょう。
おすすめはデジタル管理+オフライン保管の組み合わせ
どの保管方法にも利点と弱点があります。
| 保管方法 | 向いている用途 | 注意点 |
|---|---|---|
| パスワード管理ソフト | 日常的なログイン情報 | 管理アカウントの保護 |
| 紙+金庫 | 復旧コード・緊急連絡先 | 盗難・災害・紛失 |
| 暗号化USB・SSD | 重要データのバックアップ | 故障・紛失 |
| オフラインのスマホ | 復旧情報の写真・書類 | 通信設定・端末故障 |
| オフライン専用PC | 多数の機密ファイルの整理 | 機器の維持管理 |
日常的なパスワードは管理ソフトで扱い、復旧コードなどの重要情報は紙やオフライン端末にも保管する。それぞれの特徴を生かして使い分けることが、現実的なセキュリティ対策になると思います。
大切なのは、保管先を増やすこと自体ではありません。どれか一つを失っても復旧でき、必要なときに確実に情報を取り出せる状態を維持することです。
すでに情報漏洩や不正利用が起きた場合は?
実際に情報漏洩や不正利用が判明した場合は、何が流出したのかによって対応が異なります。
まずは利用していたサービスの公式発表から、漏洩した情報の種類を確認してください。
| 流出・被害内容 | 最優先の対応 |
|---|---|
| ID・パスワード | 該当サービスと使い回し先のパスワードを変更 |
| クレジットカード情報 | カード会社へ連絡し、停止・再発行を相談 |
| メールアドレス・電話番号 | 偽メール・SMS・詐欺電話に警戒 |
| 氏名・住所 | 不審な請求書・郵便物・訪問者に注意 |
| 免許証などの本人確認書類 | 信用情報機関への本人申告を検討 |
| 銀行・証券口座の不正取引 | 直ちに金融機関へ連絡し、取引停止を相談 |
金融口座で身に覚えのない取引が見つかった場合は、自分で原因を調べるより先に金融機関の公式窓口へ連絡してください。
また、免許証などの本人確認書類が流出した場合は、CIC、JICC、全国銀行個人信用情報センターへの本人申告が、不正契約の抑止に役立つ場合があります。
注意したいのは、情報漏洩を知らせるメール自体が偽物である可能性です。
メールに記載されたリンクからログインするのではなく、公式サイトや公式アプリから発表内容を確認しましょう。
2026年10月26日には、情報処理推進機構(IPA)が一般利用者向けに、情報漏洩時の対処と日頃の対策を公開しています。
出典:IPA・自分の個人情報等が漏えいした際の「対処」と「日頃の対策」
まとめ|AI時代のセキュリティ対策は今すぐ始めよう
AIによるサイバー攻撃が高度化しても、私たちが実行できる対策は数多くあります。
しかも、その多くは無料で始められます。
まずはGoogleやAppleのパスワードチェックアップを実行し、危険なパスワードがないか確認してください。
使い回しているパスワードがあれば、メールや金融口座などの重要なサービスから順番に変更しましょう。
次に、銀行・証券口座の多要素認証や取引通知、クレジットカードの利用制限を確認します。
そして、万が一のときに復旧できる状態も作っておきたいところです。
私自身も便利なデジタルサービスを利用する一方で、重要な情報については古いスマートフォンを使ったオフライン保管を実践しています。
多少の手間はかかりますが、すべてを一つの仕組みに依存しないことには十分な価値があると思っています。
AI時代のセキュリティで重要なのは、攻撃を防ぐことだけではありません。情報が漏れた場合の被害を抑え、問題が起きても復旧できる状態にしておくことです。
何か起きてからではなく、ぜひ今日から対策を始めてみてください。
私も今日は様々なサービスのIDやパスワードを見直す日にしようと思います。
コメント