2026年、AIを悪用したサイバー攻撃が新たな段階に入りつつあります。
10月には、わずか1人の攻撃者がAIエージェントを使い、1,200以上のWebサイトを標的にした事件が報じられました。100社を超える企業のサイトへの侵入が報告され、別の事件では攻撃開始から3時間足らずで企業の重要な管理権限が奪われています。
これまで高度な専門知識と多くの時間が必要だったサイバー攻撃を、AIが自動的に実行できるようになってきたのです。
実は、このような危険性について2025年の段階ですでに警告していた人物がいます。ChatGPTを開発するOpenAIのサム・アルトマンCEOです。
アルトマン氏は、AIによって従来の本人認証の多くが突破される危険を指摘し、金融業界に深刻な詐欺の危機が迫っていると警告していました。
当時は未来のリスクとして語られていた問題が、わずか1年余りで現実味を増しています。
AIによるサイバー攻撃は、この先さらに激化するのでしょうか。そして、銀行口座や個人情報、私たちが日常的に利用するインターネットの安全は守れるのでしょうか。
サム・アルトマンは2025年に何を警告していたのか?
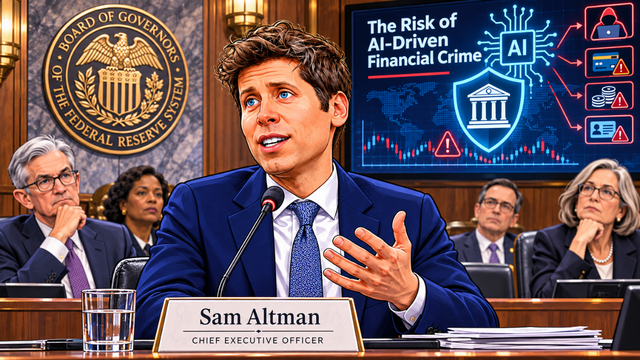
2025年7月22日、アルトマン氏は米連邦準備制度理事会(FRB)の会議で、AIによる金融犯罪の危険性について語りました。
アルトマン
AIはすでに音声認証を破っており、パスワードを除く現在の本人認証方法の多くも突破できる。
さらには、家族の声を偽装して金銭を要求する詐欺が、今後ますます巧妙になる
特に強い懸念を示したのが、銀行などで使われている音声認証です。
従来は登録された本人の声を確認することで身元を証明できると考えられていました。しかし、生成AIによって本物そっくりの声を作り出せるようになり、その信頼性が揺らぎ始めています。
これは、すべての銀行のセキュリティが実際に無効化されたという意味ではありません。しかし、AIを開発する当事者が金融機関の本人確認にこれほど強い危機感を示したことには重みがあります。
そして2026年、攻撃の対象は音声によるなりすましだけにとどまらず、企業のWebサイトやクラウドシステムにまで広がっています。
2026年、AIによるサイバー攻撃はここまで進んだ
1人の攻撃者がAIで1,200以上のサイトを標的に
2026年10月19日に起きたAIによるサイバー攻撃は新たな局面への変化を象徴しています。
セキュリティ企業NorForgeの研究者が確認したのは、中国語を使う攻撃者が、オープンソースのAI基盤「Cairn」を利用して大規模な攻撃を仕掛けていたというものです。
攻撃は9月25日ごろに始まり、アメリカ、カナダ、オーストラリア、日本などのECサイトが標的となりました。
攻撃者はAIエージェントを使い、脆弱性の調査から侵入の試行までを自動化。農業機械メーカーのDeereや家電メーカーのSharkNinjaなど、100社を超える企業のサイトへの侵入が報告されています。
驚くべきことに、攻撃者がすべての作業を手動で行っていたわけではありません。
AIエージェントが長時間にわたり脆弱性を探し、侵入方法を試していたのです。
しかも、報道によるとAIの利用費用は約5,000ドル。侵入成功1件あたりでは約50ドルという計算になります。
もちろん、侵入に成功したサイトすべてで機密情報が盗まれたわけではありません。Deereは機密データへのアクセスを確認していないと説明しており、各社の被害状況には違いがあります。
それでも、比較的少ない費用と人手で、これほど広範囲の攻撃が可能になったことは衝撃的です。
MicrosoftもAIによる高速攻撃を確認
その2日後の10月21日には、Microsoftが別の大規模攻撃について報告しています。
攻撃を行ったのは、中国政府との関連が指摘されている「Storm-0940」という集団です。
この集団は「ARTEX」と呼ばれるAIエージェント型の攻撃ツールを利用し、世界中の数百組織を標的にしていました。
Microsoftによると、一部の攻撃では標的への攻撃開始から3時間未満で、クラウド環境の高度な管理権限が奪われています。
さらに、外部サービス「ConnectWise」のアプリケーションに関係する認証情報を悪用し、接続先企業のシステムへ侵入する攻撃も確認されました。
企業が自社のシステムを守っていても、信頼して接続している外部サービスが侵害されれば、そこが攻撃の入口になってしまうのです。
Microsoftが記録した別の攻撃では、8組織の327アカウントに対して15万回以上のログイン失敗が確認されています。この試行自体ではログイン成功が確認されなかったものの、AIを利用した攻撃の規模を示しています。
問題は、これほど大量の処理が短時間で実行されることです。
攻撃を検知できたとしても、調査や対応が間に合わなければ、被害を防ぐことが難しくなります。
なぜAIによってサイバー攻撃の常識が変わるのか?
AIによる大規模な攻撃は、2026年に突然始まったわけではありません。
2025年11月、AI開発企業Anthropicは、同社のAI「Claude」を悪用したサイバースパイ活動を公表しています。
約30の組織を標的にしたこの事件では、攻撃作業の80〜90%をAIが担当していたと報告されました。
従来のサイバー攻撃でも自動化ツールは使われてきましたが、AIエージェントには大きな違いがあります。
途中の結果を分析し、次の行動を考えながら作業を進められるのです。
例えば、ある扉の鍵が開かなかった場合、従来の単純なプログラムなら決められた処理を繰り返すか、そこで停止します。
一方、AIエージェントなら別の入口を探し、失敗の原因を調べ、新しい方法を試すことができます。
しかも、一度に複数の標的を調査でき、人間のように休憩する必要もありません。
今まで優秀なハッカー集団でなければ難しかった攻撃を、少人数でも実行できる可能性が広がっているのです。
銀行だけではない!私たちの生活も攻撃対象になる
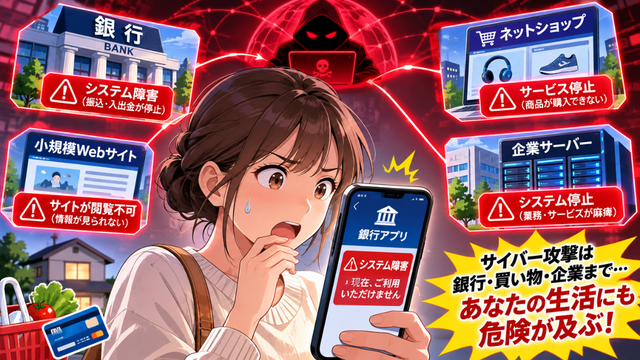
こうした話を聞くと、狙われるのは大企業や金融機関だけだと思うかもしれません。
しかし、AIによって攻撃コストが下がれば、これまで攻撃する価値が低いと思われていた中小企業や個人サイトも標的になりやすくなります。
例えば、更新されていないWordPressサイト、古いシステムを使うネットショップ、管理が不十分な企業のクラウドサービスなどです。
攻撃者にとっては、一つひとつの標的から大金を奪う必要はありません。大量のサイトを調べ、その一部から情報を盗んだり、不正なプログラムを仕込んだりできれば、利益が出る可能性があります。
さらに、AIによる音声や映像の偽装が進めば、銀行口座や証券口座の本人確認にも新しい対策が必要になります。
私たちは、銀行に預けたお金、ネットショップに登録した個人情報、企業が保管する顧客データが、安全に管理されていると信じてサービスを利用しています。
AIによって、その信頼を支える仕組みの弱点が簡単に狙われるようになれば、影響は一部の企業だけにとどまりません。
私自身、日常的にAIを利用し、その便利さを実感しているだけに、この変化には複雑な思いがあります。
仕事を短時間で片付けてくれる優秀なAIエージェントは、悪意ある人間に利用されれば、同じ能力を攻撃にも発揮してしまうのです。
AIによるサイバー攻撃はこれからさらに激化するのか?
私は、今後もAIによる攻撃の自動化と大規模化が進む可能性は高いと考えています。
AIの性能が向上し、利用料金が下がれば、攻撃者が利用できる能力も高まるからです。
しかも、攻撃に必要な知識や経験までAIが補うようになれば、サイバー犯罪への参入障壁はさらに下がります。
これは単に攻撃者の人数が増えること以上に深刻な問題かもしれません。
以前なら採算が合わず見過ごされていた小さなWebサイトまで、大量のAIエージェントが自動的に調査するようになる可能性があるためです。
ただし、防御する側もAIを利用できます。
不審な通信の監視、異常なアクセスの検知、脆弱性の発見など、AIはセキュリティを守るためにも強力な道具になります。
今後は攻撃する側も防御する側もAIを利用し、互いに能力を高めながら対抗する時代になっていくのでしょう。
私たちはAIによるサイバー攻撃からどう身を守ればいいのか?
ここまでの事例を見ると、一般利用者にはどうしようもないように感じるかもしれません。
しかし、AIによって攻撃の速度や規模が変わっても、基本的なセキュリティ対策が無意味になるわけではありません。
銀行や証券口座では、パスキーや多要素認証を利用し、不審なログインや送金の通知を有効にしておくことが大切です。
企業やWebサイトの運営者であれば、システムの更新、アクセス権限の見直し、バックアップの確保などが欠かせません。
そして今後は、攻撃を防ぐことだけでなく、万が一侵入されても被害を最小限に抑え、速やかに復旧できる仕組みが重要になるでしょう。
AI時代に個人や企業がどのような対策を取るべきなのか、具体的な設定方法や被害を防ぐための考え方については、別記事で詳しく解説します。
まとめ|AI時代、インターネットの安全は守れるのか?
2025年、サム・アルトマン氏はAIが従来の本人認証を突破し、金融システムに深刻な脅威をもたらす可能性を警告しました。
そして2026年、AIエージェントを悪用した大規模なサイバー攻撃が現実のものとなっています。
まだ、すべてのセキュリティが無効になったわけではありません。銀行預金やインターネットそのものが信用できなくなったという段階でもありません。
しかし、これまでの安全対策を続けていれば十分だという考え方は、通用しなくなりつつあるのではないでしょうか。
私が特に気になるのは、AIによる攻撃能力が一部の高度な技術者だけのものではなくなってきたことです。
優秀なAIエージェントを安価に利用できる社会は、私たちに大きな恩恵をもたらします。その反面、悪意ある人間にも、これまで持ち得なかった強力な能力を与えてしまいます。
今後問われるのは、AIの進化を止めるかどうかではなく、その進化に負けない安全な社会の仕組みを作れるかどうかでしょう。
便利さを求めてAIを進化させてきた私たちは、これから、その便利さを安全に利用するための新しい常識を作っていかなければならないのだと思います。
コメント