MetaのAIエージェント「Muse」で、利用者が共有した会話のリンクが6800件以上も見つかる問題が発覚しました。
見つかった会話の中には、企業の収益資料や融資申請、銀行口座の不正利用に関するメモなど、他人には見られたくない情報も含まれていました。
「AIに入力した情報が勝手に流出したの?」と不安になるかもしれませんが、今回の問題は少し違います。
利用者が誰かに会話を見せようとして作った「共有リンク」が、思わぬ方法で第三者にも見つけられる状態になっていたのです。
しかも、パスワードを盗んだり、システムへ不正侵入したりする必要はありませんでした。
なぜそんなことが起きたのでしょうか。実は、私たちが普段何気なく使っている「リンクを共有する」という操作そのものに、意外な落とし穴があったのです。
6800件以上のAI会話が見つかった!何が起きた?
今回の問題を発見したのは、セキュリティ企業のClarocです。
同社が2026年10月18日に公開した調査報告によると、Museで作られた共有ページを調査したところ、6800件を超えるページのアドレスが発見されました。
研究者がそのうち数百件を実際に確認すると、大半は店舗情報やイベント予定など、特に問題のない内容でした。
しかし、一部には次のような情報が含まれていました。
これらは、誰でも自由に閲覧できる場所へ置くことを想定していたとは考えにくい情報です。
ただし、ここは誤解しないでください。
6800件すべてに個人情報が含まれていたわけではなく、研究者が確認したのもその一部です。また、第三者による悪用も確認されていません。
例えるなら、「6800軒以上の家の住所が記載された名簿が見つかり、その一部では玄関に鍵がかかっていなかった」という状況です。
すべての家で盗難が起きたという話ではありません。それでも、知らない人が住所を調べて中へ入れてしまう状態は、決して安心できるものではないでしょう。
なぜ共有リンクが他人に見つかったのか?
「住所を知っていれば誰でも入れる部屋」だった
ここが今回の事件で最も重要なポイントです。
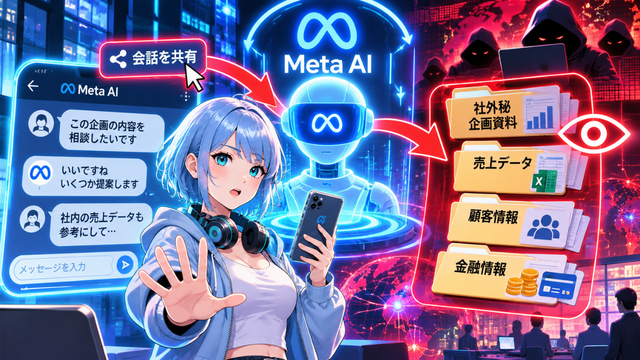
Museには、AIとの会話を他の人に見せるための共有機能がありました。
例えば、AIに仕事の資料をまとめてもらい、それを同僚へ見せたいとします。
Museに共有を依頼すると、会話の内容を表示できる専用ページが作られ、そのリンクを相手に送れる仕組みです。
便利な機能ですが、このページにはログインや本人確認が必要ありませんでした。
つまり、リンクを知っている人なら誰でも開くことができたのです。
イメージとしては、「住所を知っている人なら誰でも入れる、鍵のかかっていない部屋」に近いでしょう。
ただし、その住所は非常に複雑で、適当に入力してもまず当たりません。
そのため、普通ならリンクを受け取っていない人が偶然見つけることは難しいはずでした。
ところが今回、その住所が別の場所に記録されていたのです。
秘密の住所が「住所録」に載っていた
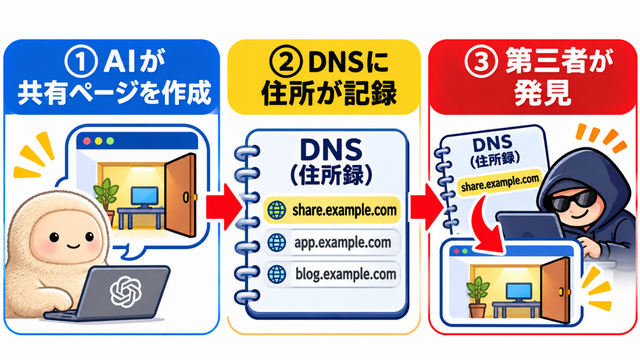
インターネットには「DNS」という仕組みがあります。
これは、Webサイトの名前から接続先を調べる仕組みで、インターネット上の住所案内のようなものです。
私たちがWebサイトを開くときも、裏側ではこうした仕組みが使われています。
そして、一部の事業者は過去に問い合わせられたWebサイトの名前を記録しています。これが「パッシブDNS」と呼ばれるものです。
今回、Clarocの研究者はその記録を調査し、Museの共有ページを大量に発見しました。
先ほどの部屋の例えで考えると、こうなります。
住所が複雑だから、知らない人には見つからないだろう
そう考えていたのに、実際には過去に使われた住所を調べられる名簿が存在していたのです。
しかも厄介なことに、Museの共有ページのアドレスには、会話のタイトルまで含まれていました。
例えば、架空の例ですが、「○○社の融資申請」「2026年度の収益報告」といった会話タイトルが、アドレスの一部になる仕組みです。
そのため、ページを開かなくても、アドレスを見るだけで何についての会話なのか推測できてしまいます。
Googleなどの検索結果に表示されないよう制限(NoIndex)されていても、DNSの履歴には別の仕組みで記録が残ります。
つまり、今回の問題は「検索結果に出ないから秘密だと思っていたのに、別の住所録から簡単に探し出せた」というわけです。
Metaは共有機能を停止!これで安心なのか?
問題が報告された後、MetaはMuseの会話共有機能を停止しました。
Clarocが10月20日に以前の共有ページ40件を再確認したところ、いずれも開けなくなっていたそうです。
これにより、少なくとも確認されたページについては、以前のように自由に閲覧することができなくなりました。
しかし、問題が完全に消えたわけではありません。
共有ページの住所や会話タイトルは、パッシブDNSの履歴に残っているからです。
例えば「○○社 新規事業の買収計画」というタイトルが記録されていれば、本文を読めなくても、そのような会話が存在していたことは推測できます。
先ほどの例えなら、部屋に鍵を取り付けても、住所録に載っていた名前や住所まで消えるわけではない、ということです。
今回Metaは比較的早く共有機能を停止しましたが、そもそも機密性の高い会話のタイトルが外部の記録に残る設計だった点は、見過ごせない問題だと感じます。
私たちがAIを使うときに注意したいこと
AIの共有リンクは「公開ページ」だと考える
今回の教訓は、Museだけの問題として片付けない方がよいでしょう。
ChatGPTをはじめ、多くのAIサービスには会話を他人へ共有する機能があります。
もちろん、すべてのサービスに今回と同じ問題があるわけではありません。
しかし、「リンクを知っている人だけが閲覧できる」という仕組みは、それ自体が本人確認をしてくれるものではありません。
例えば、家族旅行の相談内容なら、第三者に見られても大きな問題にならないかもしれません。
ところが、勤務先の売上資料や取引先との契約内容、個人の金融情報となれば話は別です。
共有する前には、本文だけでなく会話タイトルにも公開されて困る情報が含まれていないか確認したいところです。
どうしても共有する必要がある場合は、必要な部分だけを抜き出した新しい会話や資料を作り、個人情報や機密情報を削除してから渡す方が安全でしょう。
また、共有リンクに有効期限やアクセス制限がある場合は活用し、不要になったリンクは解除することも大切です。ただし、解除できても、既に第三者が保存した情報まで消せるとは限りません。
企業はAIへの入力だけでなく「共有」も管理すべき
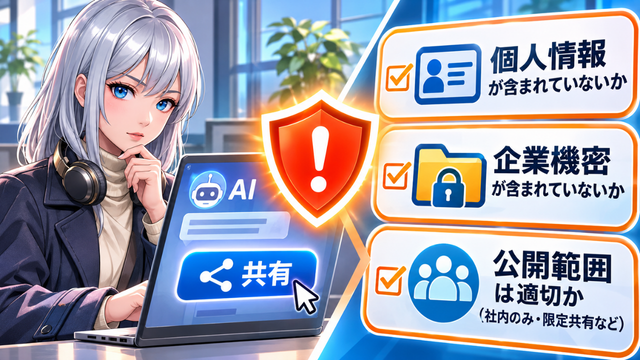
企業でAIの利用ルールを作るとき、よく話題になるのは「何をAIに入力してよいか」という問題です。
顧客情報や社外秘資料を入力しない、会社が承認したAIだけを使う、といったルールは重要です。
しかし、今回の問題を見ると、それだけでは不十分だと分かります。
AIに入力した情報が適切に保護されていても、利用者が共有ボタンを押した瞬間に、その内容が外部から閲覧できるページになる可能性があるからです。
企業では、AIの共有機能についても、誰が利用できるのか、どのような情報を共有してよいのかを明確にしておく必要があります。
特に業務資料を扱う場合、公開リンクを作るのではなく、閲覧者を指定できる社内の共有環境を使う方が適切でしょう。
AIエージェント時代は情報漏洩の意味も変わってくる
今回の問題が気になるのは、Museが単なる質問回答用のAIではなく、利用者に代わって仕事を進める「AIエージェント」だからです。
AIエージェントは、メールの送信、予定の管理、Webサイトの操作など、さまざまな仕事を代行できるようになっています。
今後は、会社の資料やメール、個人の予定、金融情報など、より多くの情報をAIが扱うことになるでしょう。そうなると、一つの会話に含まれる情報の重要性も高まります。
今回のケースでは、AIが勝手に機密情報をばらまいたわけではありません。利用者が共有を依頼し、AIはその指示に従って公開ページを作ったのです。
ただ、利用者は「同僚に見せたい」と考えていただけで、「インターネット上の誰でも見られるページを作りたい」とまでは考えていなかったかもしれません。
ここに、これからのAIエージェントが抱える課題があるように思います。
大切なのは「どこに共有するか」
セキュリティを重視するなら、AIが作った内容をそのまま公開リンクで渡すのではなく、アクセスできる人を管理できる場所へ保存する方法もあります。
例えば、AIに作成させた資料をWordやPDFで出力し、社内のSharePointやアクセス制限されたクラウドストレージへ保存する方法です。
必ずしも自分でサーバーを用意する必要はありません。重要なのは、情報をどこに置き、誰に閲覧を許可するかを管理できることです。
将来的には、AIエージェント自身が資料の作成から適切な保存先の選択、アクセス権限の設定まで行うようになるかもしれません。
そう考えると、今回の問題は単なる共有機能の設計ミスではなく、AIに仕事を任せるうえで何を管理すべきなのかを考えさせる出来事だったと思います。
AIが指示どおりに動くことと、利用者がその結果を正しく理解していることは、必ずしも同じではありません。
便利なAIを安心して使うためにも、「何をAIに任せるか」だけでなく、「作られた情報がどこへ渡り、誰に見られるのか」まで意識しておきたいところです。
コメント